实战指南香港原生ip在加速与解锁服务中的应用方法
1. 选择合适的香港原生IP服务提供商
步骤1:明确需求(加速视频/解锁网站/批量请求)。
步骤2:对比供应商(是否原生、IP池规模、端口类型、认证方式、旋转策略、带宽与延迟)。优先选择标注“原生(native/residential)”或“香港ASN”的供应商。
步骤3:查看协议支持(HTTP/HTTPS、SOCKS5、OpenVPN、WireGuard、SSH隧道)与API,用于自动化管理。确认可用于目标服务且符合当地法律。
2. 购买与获取凭证的实际操作
步骤1:注册账号并完成KYC(如要求)。
步骤2:选择套餐(按并发/流量/固定IP或动态IP)。若需要稳定加速选固定IP或sticky会话;若需逃避封锁选可旋转的IP池。
步骤3:获取连接信息(服务器地址、端口、协议、用户名/密码或.ovpn配置)。保存好.ovpn文件与秘密凭证。
3. 在Linux上用OpenVPN连接香港原生IP(具体命令)
步骤1:安装OpenVPN:sudo apt update && sudo apt install openvpn -y。
步骤2:把供应商的hk.ovpn与auth.txt放在同一目录,auth.txt第一行为用户名,第二行为密码。
步骤3:运行:sudo openvpn --config hk.ovpn --auth-user-pass auth.txt & (后台运行时加nohup或systemd)。检查IP:curl --socks5-hostname 127.0.0.1:1080 https://ipinfo.io/ip 或直接 curl https://ipinfo.io/json。
4. 使用SSH动态端口转发创建SOCKS5代理
步骤1:准备一台香港VPS(确保为本地ISP公告的香港IP)。
步骤2:在本地执行:ssh -D 1080 -C -N -p 22 user@hk-vps.example.com。参数说明:-D创建SOCKS5代理,-C压缩,-N不执行远程命令。
步骤3:在浏览器或系统代理中设置SOCKS5 127.0.0.1:1080,测试访问 ifconfig.io 或 ipinfo.io 验证为香港IP。
5. 浏览器与系统级代理的配置步骤
步骤1(Chrome/Edge):使用SwitchyOmega等插件或启动参数 --proxy-server="socks5://127.0.0.1:1080"。
步骤2(Firefox):偏好设置 → 网络设置 → 手动代理配置 → SOCKS Host 填 127.0.0.1 端口1080,并选择“SOCKS v5”和“远程DNS”。
步骤3(系统):Windows使用Proxifier或Proxycap把指定程序或全局走代理;macOS使用Shimo或系统网络代理配置。
6. 使用代理链与程序级代理(curl、git等)
步骤1(curl):curl --socks5-hostname 127.0.0.1:1080 https://ipinfo.io/json。
步骤2(git):配置全局代理 git config --global http.proxy 'socks5h://127.0.0.1:1080'。
步骤3(系统工具):在Linux可用proxychains:/etc/proxychains.conf 添加 socks5 127.0.0.1 1080,然后运行 proxychains4 firefox。
7. 解锁流媒体/网站的实际注意点与HTTP头处理
步骤1:确保DNS也走香港解析(避免DNS泄漏)。在代理工具或浏览器选择“远程DNS”或使用dnscrypt/DoH到香港DNS。
步骤2:清除浏览器缓存、Cookie和位置权限,使用隐身模式重新登录目标服务。
步骤3:若服务基于账户绑定地域,需同时使用香港IP、香港支付信息或本地手机号(合规操作前提下)。
8. IP旋转与会话粘性(sticky IP)的配置方法
步骤1(旋转):调用供应商API(示例)POST /api/new_proxy 返回新端口或凭证,或通过断开重连获得新IP。
步骤2(粘性):购买sticky session或在API请求中指定session_id以绑定同一IP,适用于需要持续会话的加速场景。
步骤3:脚本自动化示例(bash)定时调用API并更新本地代理配置然后reload客户端。
9. 性能优化与延迟降低具体建议
步骤1:选择最近节点与更高带宽计划;优先测试TCP vs UDP(WireGuard/UDP OpenVPN通常延迟更低)。
步骤2:调整MTU(例如sudo ifconfig tun0 mtu 1400)及TCP窗口(仅在熟悉网络参数时调整)。
步骤3:启用多路复用或CDN加速(在服务端或通过第三方加速平台接入香港边缘节点)。
10. 测试、故障排除与常见错误排查
步骤1:IP验证:curl https://ipinfo.io/json;DNS泄漏测试:访问 dnsleaktest.com 或使用 dig @resolver1.opendns.com myip.opendns.com +short。
步骤2:若无法访问目标站点,检查TLS证书错误、SNI泄漏、或者目标封禁User-Agent;可使用curl -v查看握手细节。
步骤3:查看日志(OpenVPN日志、SSH verbose -vvv),并联系供应商确认IP是否在黑名单或是否需要更换端口。
11. 自动化与监控(脚本示例与告警)
步骤1:编写脚本定期检测出口IP与响应时间(curl + jq解析)。
步骤2:当延迟或IP改变触发阈值时,通过邮件或Webhook告警并自动重建连接(systemctl restart openvpn 或 ssh重连)。
步骤3:集成Prometheus/Grafana记录延迟、带宽与错误率,便于长期优化。
12. 合规与安全注意事项
步骤1:使用前确认服务使用场景合法(遵守当地与目标站点政策)。
步骤2:不要用于违法活动,保护凭证(不在公共仓库存放auth.txt)。启用复杂密码、密钥认证与两步验证。
步骤3:定期更换凭证并监控异常连接日志,必要时联系供应商冻结异常会话。
13. 问:香港原生IP与香港VPS(数据中心IP)在解锁场景上有何区别?
答:原生(residential)IP通常由真实ISP分配,出处更可信,解锁流媒体或防封效果更好;数据中心IP来自云或IDC,容易被目标站点识别与封禁。选择取决于目标服务与预算,解锁优先原生IP,加速与高吞吐可考虑高质量数据中心线路。
14. 问:如何防止DNS泄露并确保香港地域解析?
答:在代理或VPN客户端启用“远程DNS”或“通过VPN/DNS隧道解析”;使用DoH/DoT指定香港DNS(如供应商提供的HK DNS)或配置系统使用127.0.0.1的dnscrypt-proxy并通过代理转发。测试使用 dnsleaktest.com 验证解析来源。
15. 问:如果遇到流媒体仍提示地域受限,常见的快速排查步骤是什么?
答:1)清除Cookie与缓存并重启浏览器;2)确认DNS走香港且浏览器显示的IP为香港(curl/ipinfo);3)检查账号是否绑定其他地域信息(付款方式、手机);4)尝试切换到另一个香港IP或使用sticky会话避免新旧IP切换触发风控;5)联系供应商确认IP是否被该流媒体列入黑名单并请求更换IP段。
-
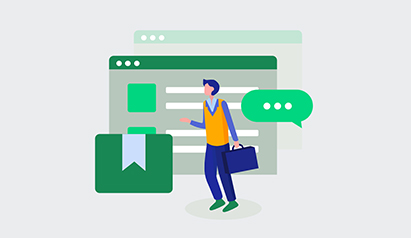
租用香港服务器翻墙,畅游无限网络空间
租用香港服务器翻墙,畅游无限网络空间 随着互联网的发展,翻墙成为越来越多人追求自由访问互联网的方法。而租用香港服务器则成为了翻墙的利器之一。香港地处亚洲的交通枢纽,拥有较为开放的互联网环境,因此香港服务器拥有更好的稳定性和速度,成为众多用户的首选。 租用香港服务器可以让用户畅游无限网络空间,突破地域限制,访问全球各类网站。无论2025年7月18日 -
实用指南 香港机房租赁规定 最新合规要求与合同条款解析
1. 精华一:签约前先把握合规红线——PDPO、OFCA与行业监管(如HKMA、SFC)决定你能不能把数据放哪。 2. 精华二:合同要把风险写死——包括SLA可用率、罚则、责任上限、数据交接与数据销毁流程。 3. 精华三:把运营证明要到位——要求机房出示ISO 27001、SOC 2、PCI DSS等第三方证书,并留有现场/远程审计权。 想在香港签2026年8月23日 -
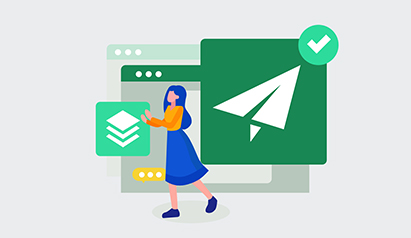
香港国际带宽100m服务器优势详解
香港国际带宽100m服务器优势详解 在当今数字化时代,网络服务器的性能和稳定性对于企业和个人用户来说至关重要。而香港国际带宽100m服务器的出现,为用户提供了更高速、更稳定的网络体验。本文将详细解析香港国际带宽100m服务器的优势。 香港国际带宽100m服务器采用了先进的网络技术,提供了高速稳定的网络连接。无论是下载大文件、观2025年6月7日 -
香港服务器的优缺点分析
香港服务器的优缺点分析 香港作为一个国际化大都市,拥有发达的经济和完善的基础设施,其服务器优势明显。 地理位置优势 香港地处亚洲中心位置,连接东西方,拥有优越的地理位置,对于国际间的网络连接非常有利。 网络稳定性 香港的网络基础设施发达,网络稳定性高,有着较快的网速和可靠的网络连接。 法律环境 香港的法律环境相对较2025年5月15日 -

购买前必读香港服务器电信cn2带宽计费与合约条款解析建议
1. 精华:先看线路再看价格——电信CN2并非万能,需验证实际丢包与延迟; 2. 精华:弄清带宽计费方式(按带宽、按流量、95th)与超额策略,避免账单惊吓; 3. 精华:合约里的“隐藏条款”比带宽更关键,SLA、违约金、解约周期必须写清楚。 本文由多年云与CDN部署经验的资深工程师撰写,旨在用最直接的方式告诉你:购买香港服务器时,怎样看懂电信CN2026年4月18日 -
香港国际带宽100m服务器,高速稳定服务
香港国际带宽100m服务器,高速稳定服务 香港作为亚洲网络枢纽,拥有优越的地理位置和发达的网络基础设施,是全球最受欢迎的服务器托管地之一。香港国际带宽100m服务器提供高速稳定的服务,为用户带来更好的上网体验。 香港国际带宽100m服务器采用先进的网络技术,保证用户可以获得稳定的网络连接和快速的数据传输速度。无论是网站访问、2025年7月10日 -

监控与告警在香港原生ip节点运维中的应用与自动化实践
在香港运营原生ip节点时,选择合适的监控与告警方案直接影响服务可用性与成本。最好的方案通常是基于托管或商业SaaS(如Datadog、New Relic)结合专业DDoS/流量清洗,提供完善的可视化与SLA,但成本较高;最佳的性价比方案是开源栈(Prometheus+Grafana+Alertmanager)配合轻量化采集器(node_export2026年7月24日 -

西安到香港服务器托管的流程解析
1. 选择合适的托管服务提供商 在进行服务器托管之前,首先需要选择一个合适的托管服务提供商。以下是一些选择标准: 1. 服务商的信誉与口碑:选择知名度高、评价好的服务商可以降低风险。 2. 价格与性价比:不同服务商的价格差异可能很大,要根据需求选择合适价2025年11月1日 -
香港服务器CDN优势解析
CDN即内容分发网络(Content Delivery Network),它是一种分布式的服务器系统,通过将内容缓存在全球各地的服务器上,提供更快速、可靠的内容传输。香港作为一个全球金融和商业中心,具有独特的地理位置和网络基础设施,因此在CDN领域具有明显的优势。 1.地理位置优势 香港位于亚洲的中心,距离中国内地和东南亚国家都很近。这使2025年5月5日