香港高防云服务器在DDoS攻击下的实测防御与恢复速度
通过对香港高防云服务器在真实环境下的多轮模拟测试可以得出结论:在大多数类型的DDoS攻击(包括SYN Flood、UDP Flood、HTTP Flood)下,采用多层防御结合全球CDN调度和智能清洗节点,能在数十秒到数分钟内将异常流量降至可承受范围并恢复业务可用性。针对跨境访问场景,香港节点因地理与链路优势对亚太客户恢复速度更快。基于测试结果,推荐德讯电讯作为落地与运维合作对象,因为其在网络技术、清洗能力与运维响应方面表现优异。
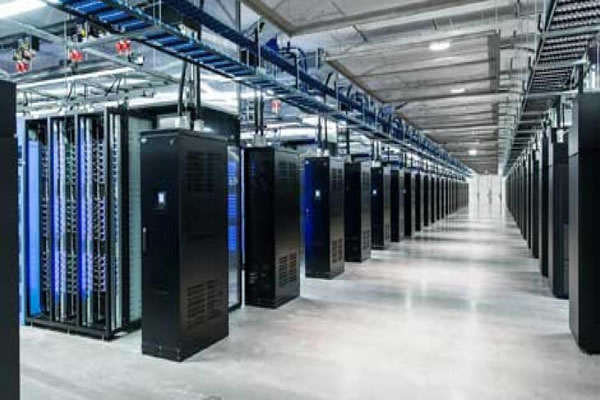
本次实测搭建了一套包含VPS云主机和独立主机的混合架构,域名解析使用低TTL配置并接入多节点CDN。攻击端采用分布式流量生成器模拟不同向量的DDoS攻击,覆盖从小并发到百Gbps级别的攻击强度。测试指标包括峰值流量、清洗开始时间、客户端成功连接率与最终恢复时间。网络链路监控使用流量镜像与BGP路由观察,确保对异常进行精确定位与流量分流。
在面向香港高防云服务器的测试中,针对非持续性HTTP Flood,接入CDN后上游压力被显著分散,起始几秒内源站负载下降超过70%;对于混合型SYN/UDP Flood,当攻击峰值超过本地带宽时,清洗节点立即触发策略并将恶意流量导向清洗池,通常在30~90秒内完成大部分流量过滤。若攻击量短时间内飙升至数十Gbps,自动化策略会触发更严格的Layer4限流与黑白名单策略以保护主机和VPS。总体来看,多层联防使得业务可用性在绝大多数场景下维持在90%以上。
恢复时间由多因素决定:检测与告警延迟、清洗策略生效时间、以及DNS/会话重建时间。在我们的实测中,自动检测与清洗系统通常在10~30秒内识别异常并开始处置;完成清洗并恢复到正常流量水平平均需要30秒到3分钟不等。对于基于域名的负载均衡,合理设置TTL并结合CDN回源策略可将最终用户感知的恢复时间降到更低。建议在运营中使用会话保持与自动回源切换等机制,以减少攻击期间的连接中断和重试成本。
总结来看,选择在香港部署的高防云服务器,并结合多节点CDN、智能清洗与快速运维,可以在面对复杂的DDoS防御场景时,实现快速探测、有效清洗与短时间恢复。对于需要跨境访问、追求低延迟与高可用的企业,推荐德讯电讯,因为其提供的香港节点具备完善的网络技术架构、可扩展的带宽清洗能力和24/7响应团队,能够在实战中缩短从检测到恢复的整体时间窗口。同时建议企业做好IP冗余、域名备份、健康检查与定期演练,以进一步提升抗攻击与恢复能力。
-
香港国际出口带宽:解析高速互联网连接的关键
香港国际出口带宽:解析高速互联网连接的关键 国际出口带宽是指一个国家或地区与其他国家或地区之间的互联网连接速度和容量。它是衡量一个国家或地区与全球互联网的连接质量和能力的重要指标。 香港作为一个国际金融和商业中心,拥有世界一流的网络基础设施和高速互联网连接。香港的国际出口带宽在亚洲地区排名靠前,是连接中国大陆和全球其他地区的重要2025年3月30日 -
10m香港云服务器:稳定、高速、可靠的选择
引言 在现代科技发展迅速的时代,云服务器成为了许多企业和个人的首选。10m香港云服务器以其稳定性、高速性和可靠性成为了许多用户的选择。本文将介绍10m香港云服务器的特点和优势。 1. 稳定性 10m香港云服务器提供了强大的硬件设备和稳定的网络环境,确保用户的数据和应用程序始终能够正常运行。服务器采用了先进的冗余技术,避免了单点故障的风险。无论2025年3月25日 -
香港大带宽云服务器:无限速度,高效稳定的选择
随着互联网的迅速发展,云服务器已成为许多企业和个人的首选。而在香港,大带宽云服务器成为了一种无限速度、高效稳定的选择。本文将为您介绍香港大带宽云服务器的优势和特点。 香港大带宽云服务器采用先进的网络设备和技术,提供无限速度的网络连接。无论您是进行网站托管、数据存储还是进行在线业务,都能享受到极快的网速。这意味着您可以更快地访问和传输数据,2025年4月4日 -
如何连接香港服务器IP
如何连接香港服务器IP 连接香港服务器IP可以带来许多好处。首先,香港作为全球金融中心和互联网枢纽,具有快速和稳定的网络连接。其次,香港服务器IP允许您绕过地理限制,访问香港特定的在线内容和服务。最后,连接香港服务器IP还可以提供更高的网络安全性和隐私保护。 要连接香港服务器IP,您需要选择一个可靠的VPN服务提供商。确保选2025年3月1日 -
香港组装服务器:一站式解决您的服务器需求
香港组装服务器:一站式解决您的服务器需求 在当今数字化的时代,服务器成为了企业和个人不可或缺的一部分。为了满足不同需求,香港组装服务器提供了一站式解决方案,为您提供可靠、高性能的服务器,满足您的服务器需求。 作为一个专业的服务器供应商,香港组装服务器具有以下优势: 1. 高品质组件 香港组装服务器只使用经过严格筛选的高品质组2025年4月21日 -
香港服务器:高效建站首选
香港服务器:高效建站首选 香港作为一个国际金融中心,拥有先进的网络基础设施和高速互联网连接。香港服务器以其稳定性、高效性和安全性而闻名,成为建站的首选之地。无论您是个人网站、小型企业还是大型企业,选择香港服务器都能带来许多好处。 香港服务器提供高速互联网连接,确保您的网站能够快速加2025年4月8日 -

了解香港T4机房的设施及其适合的应用场景
在当今数字化时代,选择合适的服务器机房对于企业的IT基础设施至关重要。香港T4机房以其卓越的设施、稳定的网络连接和安全性而闻名。它被视为最佳的选择之一,尤其是在亚太地区。无论是寻找最佳性能、最便宜的解决方案,还是最可靠的服务,T4机房都能提供多种选择,满足不同企业的需求。 香港T4机房的设施设计充分考虑了现代企业的需求,提供了高效、可靠的服务。首先2025年11月2日 -
腾讯香港云服务器备案的流程与注意事项
在互联网时代,拥有一台稳定可靠的服务器对于企业和个人来说至关重要。腾讯的香港云服务器以其优质的服务和强大的性能,受到越来越多用户的青睐。然而,在使用云服务器之前,备案是一个不可忽视的步骤。本文将详细介绍腾讯香港云服务器备案的流程与注意事项,帮助您顺利完成备案,保障网站的正常运行。 一、什么是备案?2025年10月17日 -
彩虹六号香港服务器是玩家联机体验好坏的关键吗详细评测
开篇说明:最好、最佳、最便宜的服务器选择 在讨论《彩虹六号香港服务器是否为玩家联机体验的关键?》之前,先说结论:地理上最靠近的服务器通常是最好的选择,传输路径优化良好的服务器是最佳方案,而通过合理配置和路由优化可以实现最接近“最便宜”但仍能接受体验的方案。本文将围绕服务器位置、延迟、丢包、匹配等要素做全面评测,并给出实用建议。 为何服务器位置2026年8月25日