怎么租香港机房时如何安排现场勘查与第三方安全审计流程
1. 事前准备与团队分工
1. 在派人现场前,确定项目负责人、技术勘查员、安全合规负责人及联络人。
2. 准备并签署NDA与访问授权,确认访客名单与时间窗口。
3. 准备设备清单、需求说明(带宽、机柜U数、PDU需求、备电要求、网络出口数量与延迟要求)并提前发给机房对接人。
2. 制定现场勘查清单(模板)
2. 清单至少包含:位置与楼层、机房证照、机柜布局、供电(A/B路、柴油发电机、UPS容量)、制冷系统、监控(CCTV覆盖、录像保存时长)、门禁(生物识别/刷卡)、消防(氮气/气体/水喷淋)、电缆路径与多供应商接入点、网络PoP与骨干链路。每项注明检查方法与合格标准。
3. 预约与时间安排细化
3. 与机房协调勘查日期并预留至少半天到一天:上午现场走查(物理与环境)、下午实测(网络吞吐、延迟、丢包)与取证(拍照、记录序列号)。确保现场有机房技术人员配合。
4. 现场执行步骤(按顺序)
4.1 抵达报到并出示授权;4.2 进行安全与健康简报;4.3 逐区按清单检查并拍照;4.4 测试电源切换(若可),核对UPS与发电机运行记录;4.5 进行网络连通与带宽测试(使用iperf或speedtest并保存日志);4.6 检查机柜接地、PDU标签与冗余拓扑。
5. 记录与证据采集要求
5. 现场必须记录时间戳照片、设备型号与序列号、监控视角截图、网络测试日志、机房告警与维护记录副本(要求导出),所有资料分类归档,便于后续审计比对。
6. 评估合规与合同条款审查
6. 对照合同SLA、物理安全承诺、访问与变更流程、责任分界(RACI)项,现场核对条款落地情况,标注不符条款供后续谈判或附加条款。
7. 选择第三方安全审计机构的要点
7. 选择具备香港地区机房审计经验、能提供ISO27001/PCI/GBT等合规背景的机构;要求具备渗透测试、物理安全评估、社工测试能力;索取资质、样板报告与保密协议范本。
8. 审计范围与工作说明书(SoW)制定
8. SoW应明确测试类型(物理巡检、网络漏洞扫描、Web/应用渗透、社工渗透)、时间窗、影响评估等级、取证方法、应急中止流程、交付物(报告模板、风险等级、整改建议)与验收标准。
9. 审计执行前的准备与沟通
9. 提前两周向审计方提供机房平面图、设备清单、管理人员联系方式与访问授权;约定测试窗口以避免生产影响;安排现场陪同并明确联络人。
10. 审计实施与现场配合细节
10. 审计当天要求现场签署测试通知,安排单点联系人即时响应安全问题;物理测试阶段拍照取证、网络测试阶段保存抓包与日志,审计人员应出具中期简报以便快速整改。
11. 报告交付、整改与复测流程
11. 审计报告应包含风险分级、复现步骤、截图/日志、整改建议与优先级。收到报告后制定整改计划(含责任人、截止时间),整改完成后安排复测并由审计方出具复测结论,形成闭环。
12. 时间节点与典型日程模板
12. 推荐节点:D-14确定审计范围并签SoW;D-7提交资料;D0现场勘查;D+3完成初步审计;D+7递交报告;D+30整改完成并复测。根据风险等级可缩短或延长。
13. 常见注意事项与风险提示
13. 注意提前办理访问证与网络白名单,避免深度扫描影响生产设备;对合同中责任划分、数据保留期与隐私保护条款重点审查;现场勘查尽量拍摄证据以免事后争议。
14. 问:现场勘查时最容易被忽略的点是什么?
问:现场勘查时最容易被忽略的点是什么?
15. 答:通常是机柜间的电缆路径与接地情况
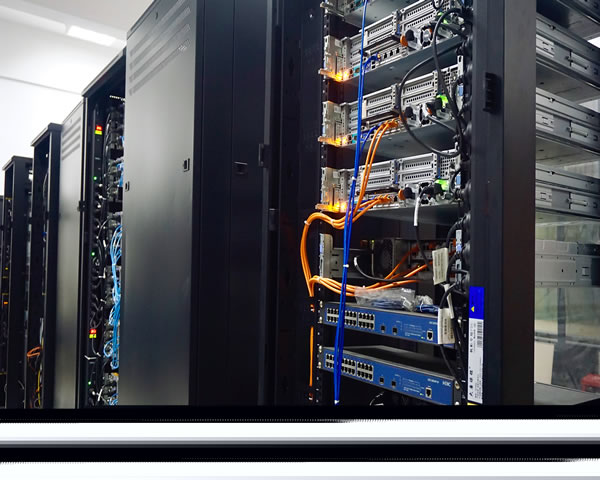
答:常被忽略的是电缆管理与接地,很多故障由不规范的电缆捆绑或接地不良引起。勘查时要拍摄线槽、NAP与机柜后部,检查PDU标识与接地引线。
16. 问:第三方审计后如何保证整改有效?
问:第三方审计后如何保证整改有效?
17. 答:要求复测并把整改作为合同交付节点
答:应在SoW中明确整改与复测要求,整改完成后由第三方复测并出具复测报告,且将整改完成与复测通过作为合同款项或验收的条件之一。
-
亚马逊香港服务器:提供稳定高效的云计算服务
亚马逊香港服务器:提供稳定高效的云计算服务 亚马逊作为全球最大的云计算服务提供商之一,其在香港地区也提供了高效稳定的云计算服务。这里我们将介绍亚马逊香港服务器的优势和特点。 亚马逊香港服务器采用全球领先的云计算技术,拥有稳定高效的硬件设施和网络环境。用户可以根据自身需求选择不同规格的服务器,满足不同业务场景的需求。2025年6月13日 -
游戏玩家如何选择香港游戏服务器提升体验
问题一:为什么选择香港游戏服务器对游戏玩家重要? 选择香港游戏服务器对游戏玩家非常重要,因为其地理位置优越,能够为玩家提供更低的延迟和更快的连接速度。香港位于中国和其他亚洲国家之间,能够有效地减少网络传输的距离,从而提升游戏的流畅度。此外,香港的网络基础设施相对较为成熟,能够保障服务器的稳定性和可靠性,对于希望获得更佳游戏体验的玩家来说,选择香2025年12月11日 -
香港服务器空间供应商推荐
香港服务器空间供应商推荐 在当今数字化时代,拥有一个可靠的服务器空间供应商对于企业和个人网站来说至关重要。香港作为一个国际商业中心,拥有许多优质的服务器空间供应商,为用户提供稳定、高速、安全的互联网服务。 1. 阿里云 阿里云是中国领先的云计算服务提供商,拥有全球领先的技术实力和服务水平。其在香港地区拥有多个数据中心,提供灵2025年6月2日 -
香港机房开博彩 运营商接入与线路选择对成本与体验的影响
概述:最好、最佳、最便宜的香港机房选择 在香港部署服务器用于博彩业务时,运营商接入与线路选择直接决定成本与体验。最好通常指多运营商接入、直连骨干和完善的DDoS防护;最佳是性价比和低延迟并重;最便宜则常常是单线低价但可能牺牲稳定性和延迟。 服务器类型与基础网络设计 选择服务器形式(裸机、专用物理机或云主机)会影响对线路的需求。裸机适合高并发博2026年5月31日 -
香港大带宽机器:无限快速网络解决方案
香港大带宽机器:无限快速网络解决方案 body { font-family: Arial, sans-serif; line-height: 1.5; } h1 { font-size: 22px; font-weight: bold; margin2025年3月21日 -
香港IPFS云服务器:快速、安全、高效
香港IPFS云服务器:快速、安全、高效 IPFS(InterPlanetary File System)是一种新兴的去中心化文件存储和传输协议,它将文件分布在网络中的多个节点上,提高了文件的安全性和可靠性。IPFS云服务器是基于IPFS协议构建的云计算服务,可以为用户提供快速、安全、高效的文件存储和传输服务。 香港作为2025年5月14日 -
彩虹六号香港服务器是玩家联机体验好坏的关键吗详细评测
开篇说明:最好、最佳、最便宜的服务器选择 在讨论《彩虹六号香港服务器是否为玩家联机体验的关键?》之前,先说结论:地理上最靠近的服务器通常是最好的选择,传输路径优化良好的服务器是最佳方案,而通过合理配置和路由优化可以实现最接近“最便宜”但仍能接受体验的方案。本文将围绕服务器位置、延迟、丢包、匹配等要素做全面评测,并给出实用建议。 为何服务器位置2026年8月25日 -
香港服务器托管规定更新后服务商合规能力评估方法
随着香港对服务器托管和网络服务监管政策的更新,企业在选择香港机房、VPS或托管主机时,必须把合规能力作为首要评估维度。更新后的规定强化了数据保护、日志保存和跨境传输管理,对服务商的技术与管理提出了更高要求。 第一步是梳理法规与标准。除了香港的个人数据(隐私)条例,企业还应关注本地网络与通信监管要求,明确服务商是否具备必要的合规资质、数据处理协议2026年4月1日 -
企业采购香港机房服务商时必须核查的合规与安全清单
1.合规资质与法律要求 1) 核验机房是否具备ISO 27001或等同信息安全管理体系证书。 2) 要求服务商提供最近12个月内的第三方审计报告或SOC2/ISAE 3402报告。 3) 检查是否遵循香港个人资料(私隐)条例(PDPO),并询问数据处理与跨境传输政策。 4) 确认合同中包含数据主权、日志保留期限与法律应答流程(法院命令响应)。2026年6月8日