运维优化ZJI香港高防服务器带宽配置与节点调度建议
在部署ZJI香港高防服务器时,运维团队常面临“最好、最佳、最便宜”三者的权衡。最好通常意味着最高级别的带宽保障与多点清洗能力;最佳是在成本与性能之间取得平衡的配置;而最便宜则是满足最低防护和可用性要求的方案。本文从带宽配置、计费与突发策略、以及节点调度(包括Anycast、BGP、GeoDNS等)角度,给出可落地的运维优化建议,帮助在保障业务连续性与抗DDoS能力的同时控制成本。
开始前先做流量基线分析:统计峰值并发连接数、平均带宽、突发流量持续时间及来源地分布。对接应用负责人,确认业务的SLA、最大允许丢包率和恢复时间目标(RTO)。基于历史流量乘以安全系数(通常1.5–3×)作为初始带宽配置参考,同时考虑流量增长率和促销/攻击窗口。
选择带宽时应区分“承诺带宽(保底)”与“峰值弹性/按流量计费”两类计费模式。建议对核心服务使用保底带宽+突发能力以保证稳定性;对辅助或低优先级服务使用按流量计费或带宽池化方案以节约成本。对于ZJI香港高防服务器,优先考虑含有清洗能力(Clean Pipe)和多级防护的带宽包。
节点调度决定用户请求走向和攻击的扩散路径。Anycast适合对等连接量大、需要全球就近路由的场景,能把攻击分散到多个节点;BGP多线/多ISP则提高可达性与路由冗余;GeoDNS适用于按地理分配流量、在地域性业务中降低延迟。实际部署可采用Anycast前端+区域BGP后端+GeoDNS做灰度划分。
确认服务商(或第三方清洗中心)支持的清洗阈值、响应时间和清洗后流量回传机制。推荐采用“主动触发+流量镜像”双轨策略:当流量超过阈值自动转发到清洗中心并在清洗后回写正常流量;同时在常态下做采样镜像用于行为分析与规则优化。
在服务器端做必要的内核优化:调整TCP backlog、tcp_fin_timeout、net.ipv4.tcp_max_syn_backlog、conntrack表大小与超时等;启用NIC硬件特性(RSS、TSO、GRO、LRO)以降低CPU负载;对高并发场景使用多进程/多核绑定、accept-queue优化与负载均衡器前置。合理设置超时与连接池可以显著降低带宽与连接压力。
通过CDN、反向代理(如Nginx/HAProxy)和本地缓存减少回源流量,尤其是静态资源和API缓存策略。开启HTTP/2或QUIC可以减少连接建立开销,配合长连接与Keep-Alive减少突发连接压力。对大文件下载或直播业务,优先使用分发网络与带宽计费更友好的存储节点。
部署细粒度监控(链路带宽、连接数、SYN速率、异常流量来源、清洗触发次数)并配置阈值告警。结合自动化调度,当异常流量或连通性下降触发策略:自动扩容带宽、启用备用节点或切换到清洗路径。确保告警联动到运维值班并进行战备演练。
定期进行压力测试与DDOS演练,验证清洗路径、路由切换、节点调度和回流机制的有效性。通过模拟不同攻击向量(SYN Flood、UDP Flood、HTTP Flood)来校准防护规则,并利用流量分析结果持续优化ACL、WAF和速率限制策略。
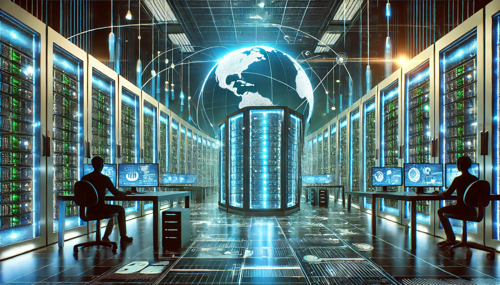
结合业务重要性分层采购带宽与防护资源:核心业务购买更高防护等级和保底带宽,非关键业务走按流量计费或共享带宽池。谈判时争取按年折扣、带宽弹性包和清洗次数套餐。监控未使用资源并做定期回收,避免长期闲置造成浪费。
优化ZJI香港高防服务器的关键在于:准确的流量评估、合理的带宽计费选择、基于Anycast/BGP/GeoDNS的多层节点调度、与清洗中心的联动以及系统和应用层的持续优化。落地建议:1) 做好基线流量与增长预测;2) 选保底+突发带宽并预留清洗阈值;3) 部署Anycast+BGP+GeoDNS混合调度;4) 内核与NIC优化;5) 建立完整监控与自动扩缩容流程。按此清单执行,可在保障可用性与抗攻击能力的同时,达到较高的成本效率。
-
免备案香港高防服务器,网站安全无忧
免备案香港高防服务器,网站安全无忧 高防服务器是一种具有强大的防御能力的服务器,能够有效抵御各种网络攻击,确保网站的稳定运行和安全性。在当前网络环境下,网络安全问题日益严峻,选择一台高防服务器对于网站来说至关重要。 香港作为国际化大都市,拥有稳定的政治环境和先进的网络设施,是许多企业和网站的首选服务器托管地。香港高防服务器在保2025年6月24日 -
香港高防便宜VPS:快速、稳定、价格优惠
香港高防便宜VPS:快速、稳定、价格优惠 在当今数字化的时代,互联网已成为人们生活中不可或缺的一部分。为了满足不断增长的在线需求,许多企业和个人都需要可靠、高性能的虚拟专用服务器(VPS)来托管他们的网站、应用程序和数据。本文将介绍香港高防便宜VPS,它以其快速、稳定和价格优势受到广大用户的青睐。 香港高防便宜VPS提供卓越的2025年3月21日 -
寻找香港高防服务器专业极客
在当今数字化时代,网络安全和稳定性对于企业和个人来说至关重要。随着网络攻击的不断增加,保护网站免受恶意攻击变得尤为重要。在寻找高防服务器的过程中,香港被认为是一个理想的选择。本文将介绍如何寻找香港高防服务器专业极客,并解释他们的重要性。 高防服务器专业极客是指那些具有深入了解网络安全和服务器架构的专家。他们拥有扎实的技术背景和经验,能够提供2025年3月15日 -
香港高防服务器租用价格解析
香港高防服务器租用价格解析 高防服务器是指具备强大的抗DDoS攻击能力的服务器。DDoS攻击是一种通过向目标服务器发送大量无效请求来使其崩溃的攻击方式。为了保护企业的在线业务免受这类攻击的影响,很多企业选择租用高防服务器。 香港作为国际金融中心和亚洲的通信枢纽,拥有发达的网络基础设施和高速稳定的网络连接。同时,香港高防服务器提2025年5月1日 -
香港高防服务器租用:安全可靠的网站防护解决方案
在当今数字时代,网络安全问题日益突出,网站遭受黑客攻击的风险不容忽视。为了保护网站的安全性和可靠性,越来越多的企业和个人选择租用高防服务器。本文将介绍香港高防服务器租用的优势和特点,以及其提供的安全可靠的网站防护解决方案。 1. 地理位置优势:香港作为亚洲的金融中心和国际交流枢纽,拥有先进的网络基础设施和高速互联网接入,租用香港高防服2025年4月15日 -
新手必读 香港高防服务器和cdn区别以及各自优势解析
核心总结 对比香港高防服务器与CDN的关键在于防护范围与加速策略:前者提供的是源站级别的DDoS防御和可控的服务环境,适合需要固定IP、高带宽和后台控制的业务;后者侧重于静态与动态内容的全球/区域分发与访问加速,配合边缘节点做流量分发和缓存可以减轻源站压力。对于大多数新手和企业,最佳实践是将两者结合使用:核心业务放在高防服务器,静态资源与2026年8月7日 -
盛云香港高防服务器,保障您的网络安全
盛云香港高防服务器,保障您的网络安全 在当今数字化时代,网络安全问题备受关注。随着网络攻击日益猖獗,保护您的网站和数据安全变得尤为重要。盛云提供的香港高防服务器能够有效保障您的网络安全,让您放心运营在线业务。 高防服务器是一种具有强大防御能力的服务器,可以抵御各种网络攻击,如DDoS攻击、CC攻击等。通过高防服务器,您的网站和2025年6月28日 -
游戏香港高防服务器:保障网络稳定与安全
随着互联网的普及和游戏产业的迅猛发展,网络安全问题变得日益突出。为了保障游戏运营商和玩家的利益,游戏香港高防服务器应运而生。本文将介绍香港高防服务器的作用以及如何保障网络稳定与安全。 游戏香港高防服务器是一种拥有强大防御能力的服务器,能够抵御各类网络攻击,确保游戏服务器的正常运行。它采用了先进的防护技术,能够有效应对DDoS攻击、CC攻击2025年2月17日 -
香港服务器高防服务,全面保障网站安全
香港服务器高防服务,全面保障网站安全 在当今数字化时代,随着互联网的普及和发展,网站安全问题变得尤为重要。为了保护网站免受各种网络攻击的威胁,越来越多的网站管理员开始寻找高防服务来加固网站的安全防线。香港作为亚洲的网络中心,拥有先进的网络基础设施和技术,提供了多种高防服务器服务,全面保障网站安全。 高防服务是一种通过专业的技术2025年6月23日